Seguridad operacional para endpoints
Tus activos
bajo control.
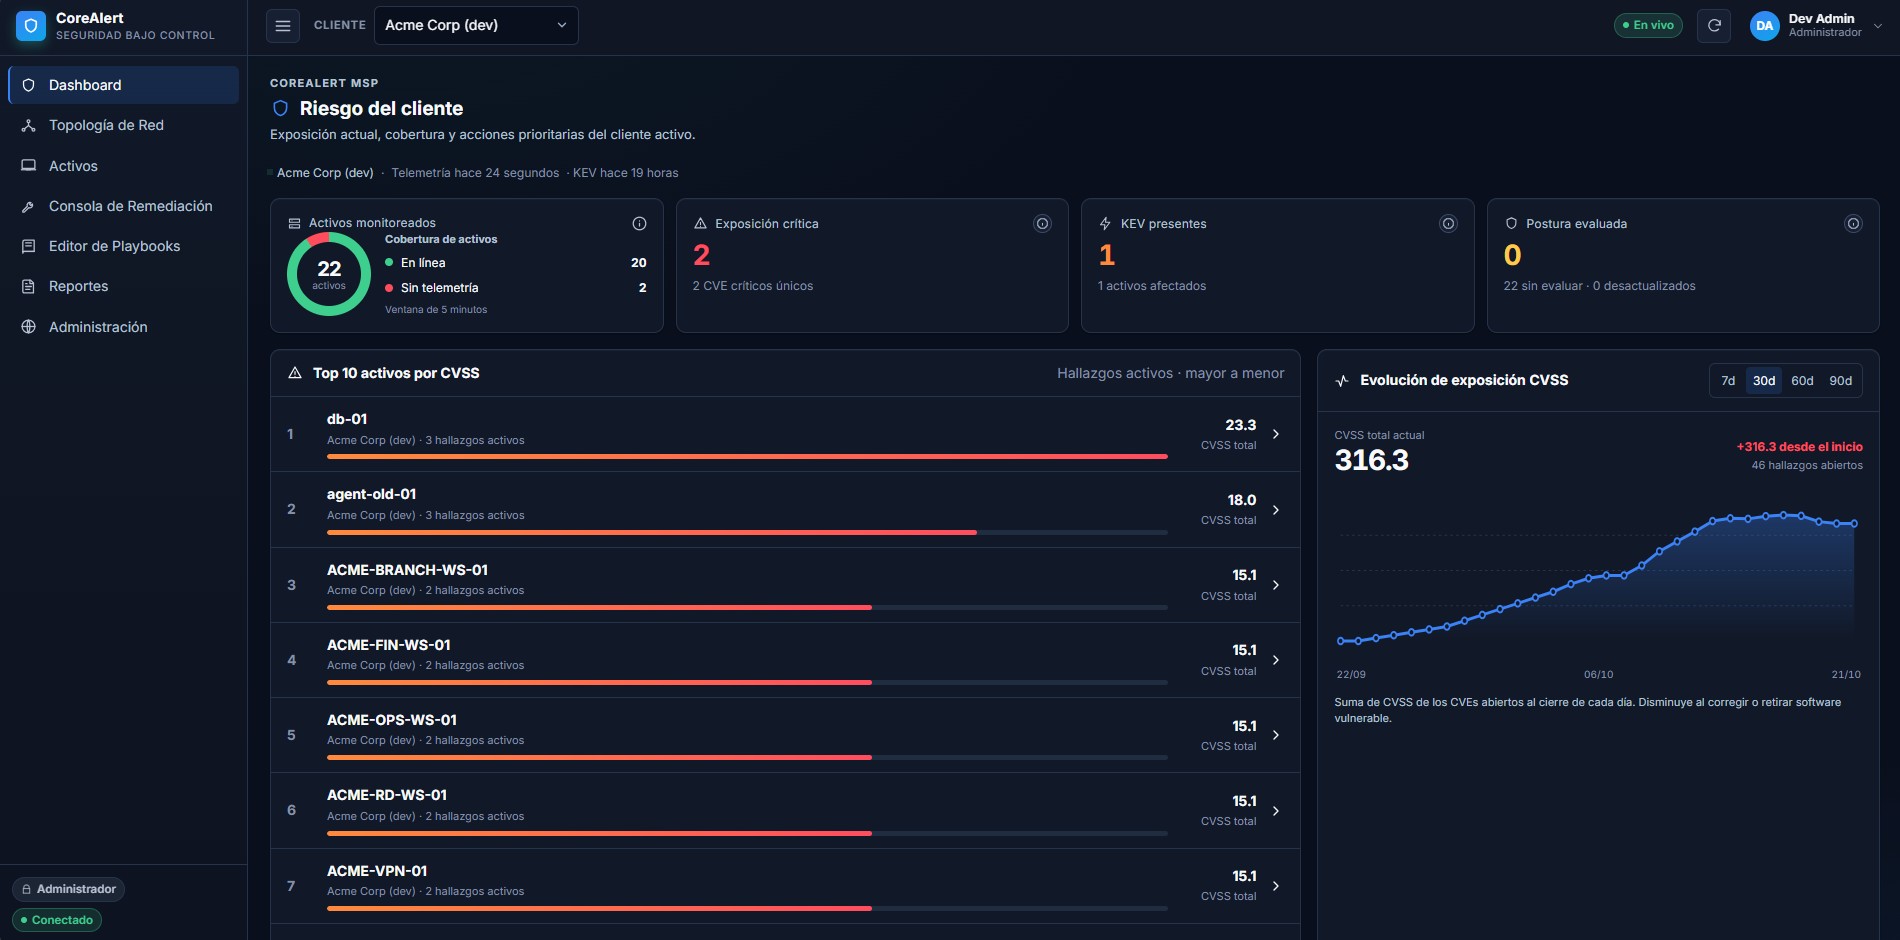
CoreAlert reúne inventario, vulnerabilidades y postura de seguridad con remediación verificada en una sola consola multi-tenant.
- Windows y Linux
- Multi-tenant
- Remediación verificada

La plataforma
Qué es CoreAlert
CoreAlert es una plataforma de seguridad operacional para endpoints. Reúne el inventario de activos y software, la correlación de vulnerabilidades, los controles de postura y la remediación en una sola consola.
El agente reporta desde Windows y Linux; el tenant se resuelve en el servidor y cada acción queda auditada. Para equipos de TI, seguridad y MSP que necesitan pasar de la alerta a la evidencia.
- Un agente para Windows y Linux
- Datos aislados por organización
- Remediación con verificación posterior
Capacidades
Todo el ciclo en una consola
Cuatro capacidades que comparten los mismos datos y el mismo hilo de evidencia.
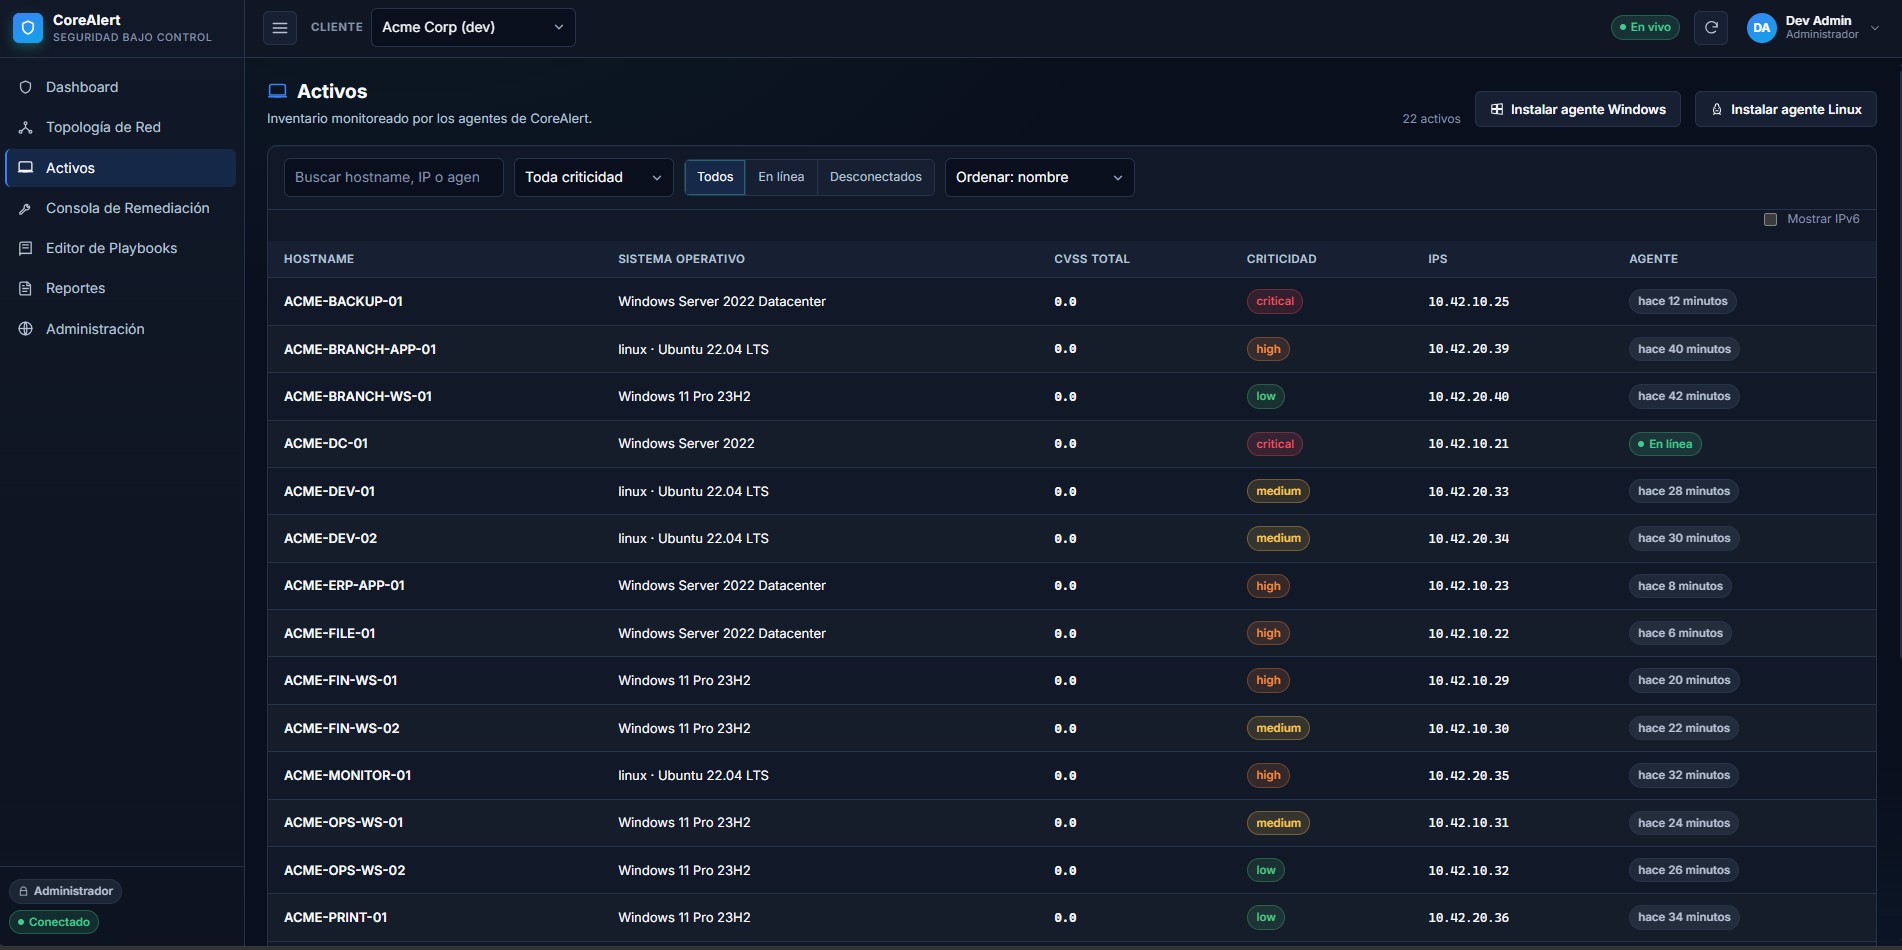
Inventario
Todo el parque, sin planillas.
El agente releva el software instalado y la telemetría de cada endpoint. La consola ordena los activos por criticidad, proveedor, exposición y estado del agente.
- Software instalado
- Telemetría
- Criticidad y exposición
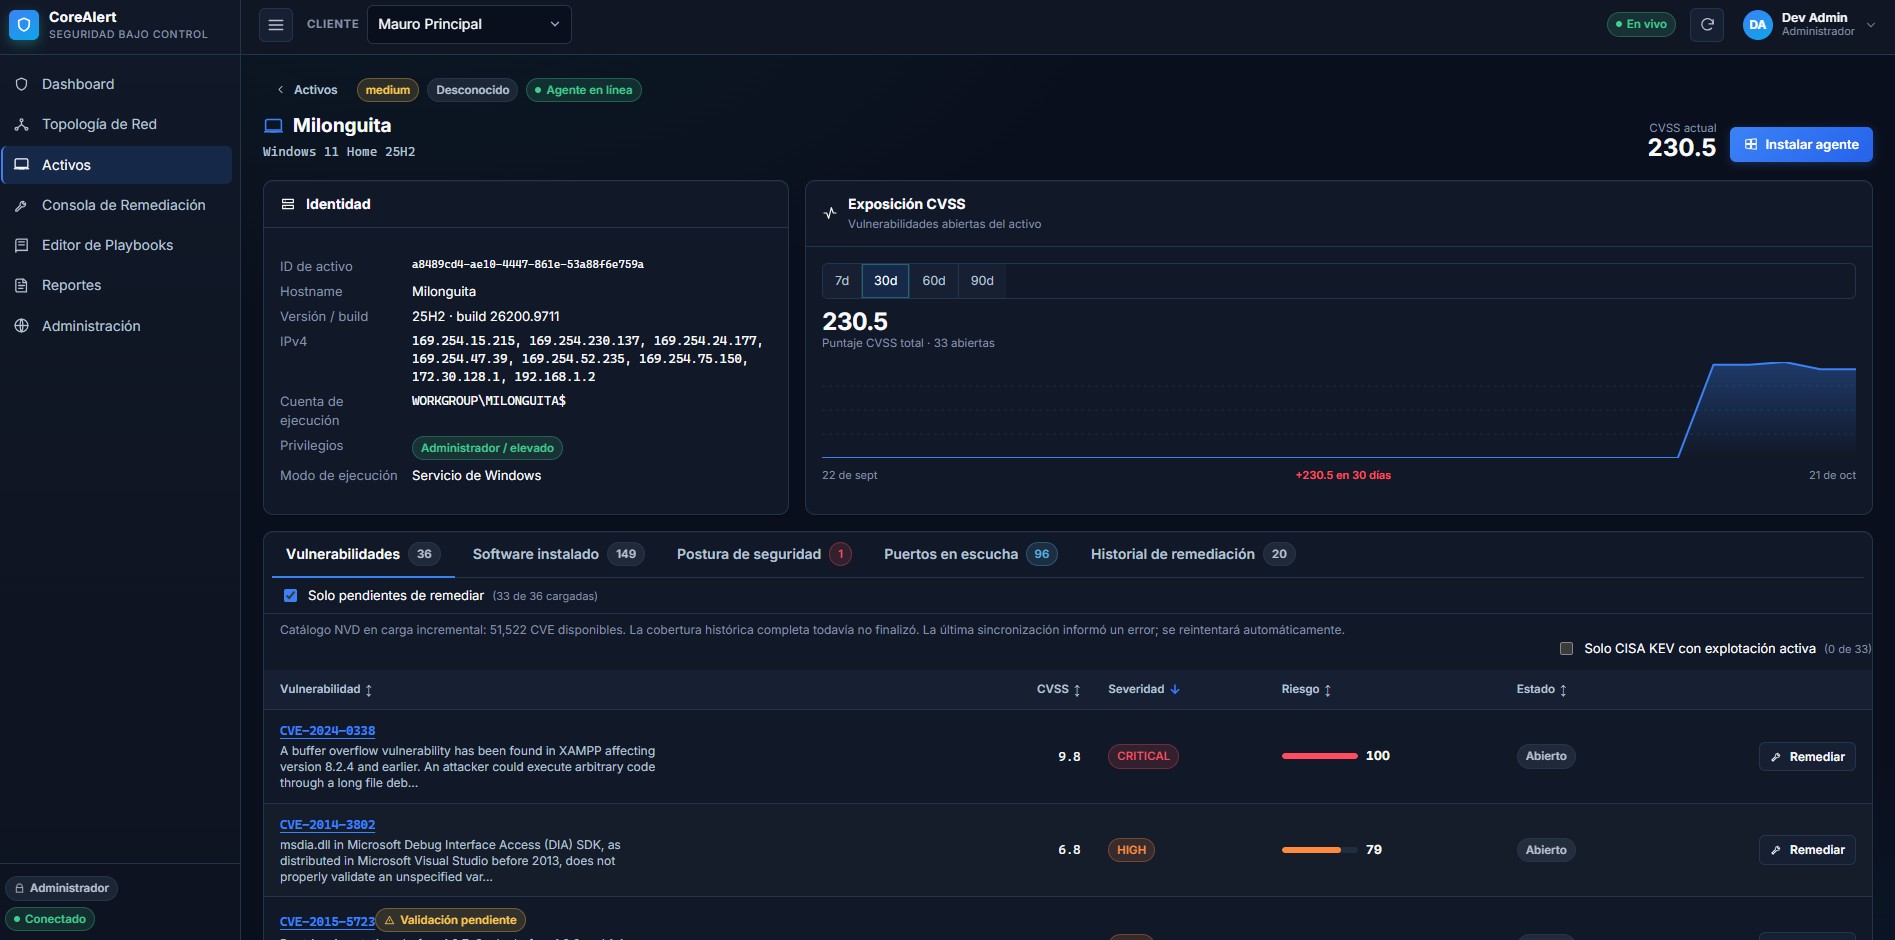
Vulnerabilidades
CVEs con contexto, no con ruido.
CoreAlert cruza el catálogo NVD con el software observado, descarta coincidencias sin límite de versión y prioriza por severidad del catálogo y contexto del activo.
- Catálogo NVD
- Severidad y contexto
- Prioridad por activo
Postura
Una postura que no supone.
Evalúa controles de seguridad por activo y muestra su estado, riesgo y evidencia. Un activo sin evaluar o con la evaluación vencida no se presenta como seguro.
- Controles por activo
- Estado y evidencia
- Evaluación periódica
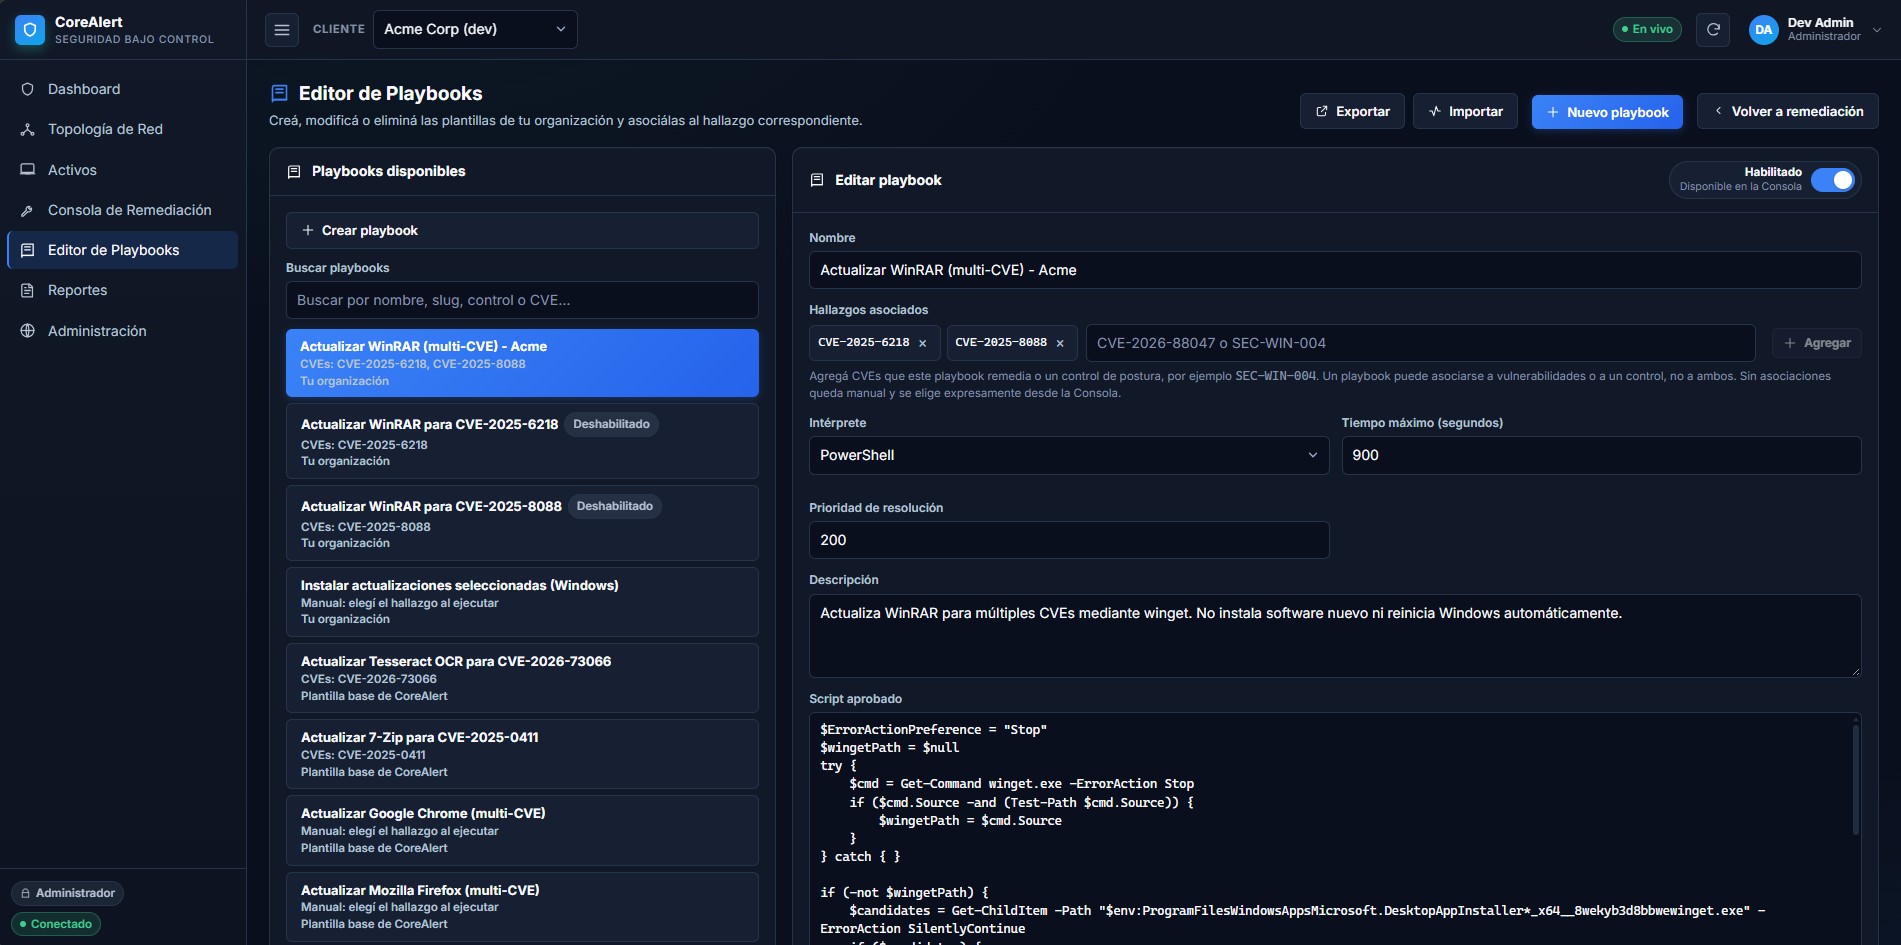
Remediación
Del hallazgo a la evidencia.
Ejecutá playbooks aprobados por CVE o manuales. El agente verifica la firma, corre PowerShell o Bash y devuelve stdout, stderr y exit code; después se reevalúa el activo.
- Playbooks multi-CVE
- Dry run y firma
- Resultado auditado
También incluye topología de red y reportes por cliente.
El flujo
Cómo funciona
Un mismo hilo de evidencia, desde el primer reporte del agente hasta la verificación del cambio.
-
Desplegá el agente
El activo aparece en tu organización y empieza a reportar desde Windows o Linux.
-
Descubrí y correlacioná
Inventario de software, CVEs del catálogo NVD y controles de postura por activo.
-
Priorizá
Riesgo contextual, severidad, KEV y exposición para ordenar el trabajo del equipo.
-
Remediá y verificá
Playbooks firmados, dry run, ejecución y nueva evidencia antes de cerrar el hallazgo.

Preguntas frecuentes
Lo que suelen preguntar
Respuestas concretas antes de empezar.
¿Qué necesito para empezar?
Crear la cuenta desde el registro y desplegar el agente en los endpoints. El registro deja creado el espacio de trabajo con su primer usuario administrador, y desde la consola se instala el agente en los equipos.
¿Qué sistemas operativos cubre?
El agente corre en Windows y Linux. Los playbooks se ejecutan con PowerShell en Windows y Bash en Linux, siempre con comandos firmados y autorizados.
¿Reemplaza a mi antivirus o EDR?
No. CoreAlert complementa tu stack: ordena inventario, vulnerabilidades, postura y remediación verificada. El EDR sigue siendo la capa de detección y respuesta en tiempo real.
¿Cómo se comprueba que una remediación funcionó?
Cada ejecución queda autorizada, firmada y auditada. Después del cambio, CoreAlert vuelve a evaluar el activo y registra la evidencia: qué se corrigió, cuándo y en qué equipo. Si el hallazgo persiste, no se marca como resuelto.
¿Sirve para un MSP con varios clientes?
Sí. Cada cliente tiene su propio espacio, activos, usuarios y reportes. Los roles permiten separar administración, análisis y lectura.
¿Cómo se aíslan los datos entre organizaciones?
El tenant se resuelve en el servidor a partir de la sesión, nunca desde el cliente. Cada consulta se limita a la organización y las acciones quedan en la auditoría.
¿Puedo ejecutar tareas que no dependan de una CVE?
Sí. Podés crear playbooks manuales para tareas operativas y ejecutarlos en los equipos autorizados, incluso sin una vulnerabilidad asociada.
Hablemos
Solicitá una demo
Contanos qué querés ver y te mostramos CoreAlert con tus propios activos.
